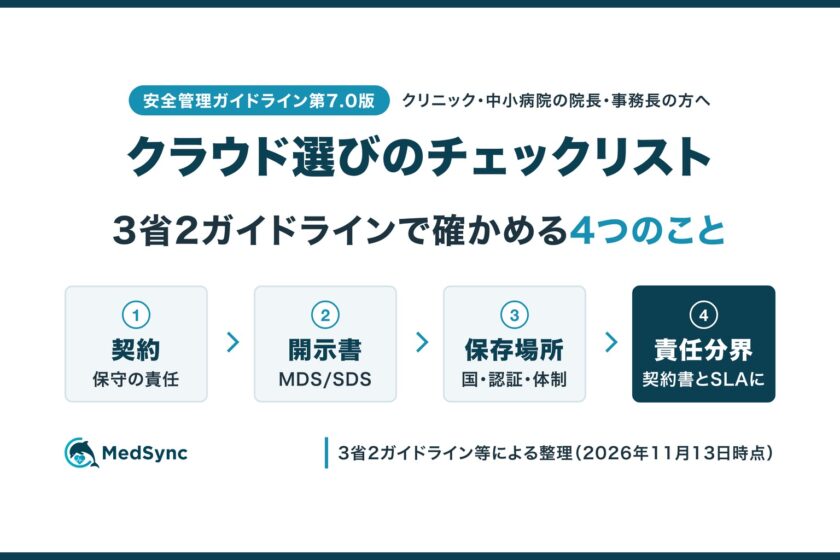
医療機関がクラウドサービスを選ぶときは、3省2ガイドラインにもとづいて、次の4点を確かめます。1つ目は契約です。セキュリティアップデートの責任が事業者にあると、契約書・約款・SLA(サービスレベル合意書)に書かれているかを見ます。2つ目は、事業者のMDS/SDS(医療情報セキュリティ開示書)です。ガイドラインの【別紙】に挙げられた項目が、「はい」か「対象外」になっているかを見ます。3つ目は、事業者が受けている認証(ISMSなど)の適用範囲と、データを保存する機器の場所(地域・国)です。4つ目は責任分界です。どこまでを自院が、どこからを事業者が受け持つかが、契約書やSLAに具体的に書かれているかを見ます。厚生労働省のガイドラインには、2026年6月の第7.0版で「保守委託機関編」が新しく加わりました。クラウドを使う小規模の医療機関を主に想定した編です。この編に、対象の見分け方と、事業者に確認する項目がまとめられています。
この記事は、クリニック・中小病院の院長・事務長の方に向けて書いています。クラウド型の電子カルテや予約システム、AIなどを導入・更新する場面を想定しています。専任のシステム担当者がいない医療機関でも使えるよう、事業者に聞くことをチェックリストと表にまとめました。訪問看護ステーションも同じガイドラインの対象ですので、あわせてご活用ください。
調査基準日:2026年11月13日。ガイドラインに関する記述は、厚生労働省・総務省・経済産業省の公表資料にもとづいています。MS-AIに関する記述は、同じ日に確認したMedSyncのページの内容です。
この記事でわかること
- 3省2ガイドラインを構成する2つの文書と、いまの版
- 第7.0版で変わった、クラウドに関わる点
- 自院が「保守委託機関編」の対象かどうかの見分け方
- クラウドを選ぶときの16項目のチェックリスト(チェックして使えます)
- MDS/SDSで見る項目と、契約書・SLAに書く責任分界
3省2ガイドラインとは?最新の版は?
3省2ガイドラインは、医療情報を安全に扱うための対策を定めた、2つのガイドラインをまとめた呼び名です。1つは厚生労働省が医療機関等に向けて出すもの、もう1つは総務省・経済産業省が事業者に向けて出すものです。3つの省が出す2つのガイドラインなので、こう呼ばれます。この記事では、前者を「安全管理ガイドライン」、後者を「2省ガイドライン」と略します。
| 比べる点 | 安全管理ガイドライン | 2省ガイドライン |
|---|---|---|
| 正式な名前 | 医療情報システムの安全管理に関するガイドライン | 医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン |
| 出している省 | 厚生労働省 | 総務省・経済産業省 |
| 主な読み手 | 医療機関等(病院、診療所、歯科診療所、助産所、薬局、訪問看護ステーション、介護事業者など) | 医療情報を扱うシステムやサービスを提供する事業者 |
| 最新の版 | 第7.0版(2026年6月)。概説編・経営管理編・企画管理編・システム運用編・保守委託機関編の5つの編からなります。Q&A(2026年9月)も公表されています。 | 第2.0版(2025年3月28日公表) |
| 医療機関が使う場面 | 院内の規程と対策を決めるとき。事業者を選び、契約するとき。 | 事業者に、どのような情報を出してもらえるかを知るとき。 |
※2026年11月13日時点。医療機関等の範囲は、安全管理ガイドライン概説編2.1によります。
安全管理ガイドラインは、使うときに最新の版であることに十分留意するよう求めています。解説の記事や資料を読むときは、どの版について書かれたものかをご確認ください。
2省ガイドラインは、事業者が医療機関に必要な情報を提供し、共通の理解を得ることを求めています。別紙1には、参考例として「サービス仕様適合開示書」とSLAが載っています。開示書を作ること自体は必須とされていませんが、同じ内容の情報提供と合意形成が求められています。事業者向けには、別紙2(対策項目の一覧)もあります。2省ガイドラインは、別紙2のすべての対策項目への対応を確認することを、事業者にとって「必須」としています。いまの別紙2は、安全管理ガイドライン第6.0版との対応表です。
出典:総務省・厚生労働省・経済産業省「医療情報システムの契約における当事者間の役割分担等に関する確認表」1、厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版」掲載ページ、同「概説編」1・2.1、総務省「報道資料(2025年3月28日)」、2省ガイドライン「第2.0版」1.3・4.1・5章(リスク対応策の設計)・6章、経済産業省「2省ガイドラインの掲載ページ」(別紙2の名前)。
第7.0版で、クラウドの扱いは何が変わった?
第7.0版は、2026年6月29日付の厚生労働省の通知で周知されました。前の第6.0版は2023年5月の策定です。通知によると、今回の見直しは2つの改定を受けたものです。国の「重要インフラのサイバーセキュリティに係る安全基準等策定指針」の改定と、2省ガイドラインの第2.0版への改定です。保守委託機関編は、クラウドサービスを導入する医療機関が増えていることを踏まえて作られました。
| 改定の点 | 内容 | クラウドを選ぶときに見ること |
|---|---|---|
| 保守委託機関編の追加 | すべてのサーバのセキュリティアップデートを事業者に委託している医療機関等が対象です(クラウドサービスの利用を含みます)。この編を守ることで、ほかの編の項目も守れているものとみなされます。 | 自院がこの編の対象かを見分けます(次の節)。 |
| サプライチェーンリスク | 重要インフラの安全基準等策定指針への対応として、ガイドラインに関連する法令にサイバーセキュリティ基本法が加わりました。サプライチェーンリスク(委託先や取引先などを通じて生じるリスク)についても追記されました。 | サービスを支えるほかの事業者(土台のクラウドなど)や再委託先まで、管理と供給の体制を聞きます。 |
| 事業者との役割分担 | 2省ガイドラインの改定を受けて、医療機関と事業者との役割分担が追記されました。リスクコミュニケーション(リスクの管理について、事業者と合意を形成すること)なども追記されています。 | 事業者に開示書を出してもらい、受け持ちを話し合って決めます。 |
| クラウドサービスの活用 | クラウドサービスの積極的な活用を推進する旨が追記されました。 | 事業者に任せる範囲と、院内に残る作業を分けて考えます。 |
| パスワード | 使い回しの禁止と、アカウントロックの導入が追記されました。「定期的な変更」の要件は削除されました。 | ログインの設定がどうなっているかを、事業者に聞きます。 |
| 二要素認証 | クライアント端末とサーバで対応することが明確になりました。2027年(令和9年)4月1日の時点で対応が難しい医療機関等は、次のシステム改修での対応が許容されます。 | いま対応しているか、次の更新で対応できるかを聞きます。 |
※通知の「第1 改定の概要」から、クラウドを選ぶ場面に関わるものを抜き出して要約しました。
概説編は、事業者に一部の業務を委託する方が、結果としてより安全な対策を講じられる可能性があるとしています。専任の運用担当者がいない施設については、適切なクラウドサービスの利用で安全管理を事業者に委託することが「望ましい」としています。院内にサーバを置くオンプレミス型を選ぶことを妨げるものではない、とも書かれています。
一方で、2026年5月29日の厚生労働省の資料は、2つの点を「積み残し課題」としています。「保存された情報を格納する情報機器等が、国内法の適用及び執行の及ぶ範囲にあることを確実にすること」という規定と、医療機器の二要素認証です。資料は、この2点を第7.0版の改定後も検討し、第7.1版への改定を「可及的速やか」に目指すとしています。2026年11月13日の時点で、第7.1版は公表されていません。海外に機器を置くサービスを検討するときは、その時点の最新の版で、国内法の適用に関する規定を確認します。
出典:厚生労働省「『医療情報システムの安全管理に関するガイドライン第7.0版』の策定について」(産情発0629第1号)、同「概説編」3.1.5・4.7、同「企画管理編」7章⑤・9章④・9.2、同「Q&A」概説編 Q10、厚生労働省 医政局「医療情報システムの安全管理に関するガイドライン改定について」(2026年5月29日)。
自院は「保守委託機関編」の対象になる?
保守委託機関編は、専任のシステム担当者がいない小規模の医療機関を、一般的な対象として想定した編です。対象になる医療機関は、概説編と保守委託機関編に対応することで、ガイドラインを守っているものとみなされます。ただし、対象かどうかは規模だけでは決まりません。決め手は、契約書などに何が書いてあるかです。
見分け方
保守委託機関編の対象かを見分ける順番
-
1
サーバをすべて洗い出す
医療情報の保存や主な処理を担う機器です。パソコンやタブレットは原則として含みません。ただし、電子カルテのアプリを入れ、その機器の上で処理が完結するパソコンは含みます。
-
2
契約書・約款・SLAを見る
すべてのサーバについて、「事業者がセキュリティアップデートの責任を負う」と書いてあるかを見ます。
手順2の答えで、見る編が分かれます
書いてある
保守委託機関編の対象
概説編と保守委託機関編を見ます。
書いていない・はっきりしない
事業者に確認し、書面にする
対象と判断できないあいだは、概説編に加えて、経営管理編・企画管理編・システム運用編を見ます。
※保守委託機関編の図1(判断フローチャート)と、その注(※1・※2)を、見る順に並べ直したものです。
事業者が実際にアップデートをしていても、契約書・約款・SLAなどに書かれていなければ、対象とは判断できません。書かれていない、またははっきりしない場合は、アップデートが医療機関の側の受け持ちになっている可能性があります。迷うときは事業者に直接確認し、責任の所在を書面で明らかにします。
クラウドの電子カルテを使っていても、院内に別の仕組みが残っていることがあります。院内のパソコンにアプリを入れ、パソコンの中だけで処理が完結していれば、そのパソコンも「サーバ」にあたります。また、パソコンやネットワーク機器の脆弱性への対応(セキュリティパッチなど)は、医療機関等の責任で行うこととされています。保守委託機関編の対象になっても、この点は変わりません。事業者に委託する場合は、委託の内容と範囲を明確にします。同じ編の解説(3章)は、できるだけセキュリティアップデートを保守契約に含め、事業者の責任範囲とすることも考えられる、としています。
出典:厚生労働省「保守委託機関編」はじめに・1章(図1)・2章10⑤・3章10、同「概説編」2.1・3.1.5、同「Q&A」保守委託機関編 Q1〜Q3。
クラウドを選ぶときのチェックリストは?
選ぶ前に見ておくことを、4つの段に分けて16項目のチェックリストにしました。候補のサービスごとに、事業者に聞くことと、院内で決めることを確かめます。各項目の下の小さな文字は、よりどころにしたガイドラインなどの箇所です。
チェックして使う
クラウドを選ぶときのチェックリスト(3省2ガイドライン)
1 契約で責任を確かめる
2 開示書をもらう
3 体制と保存場所を見る
4 責任分界を文書にし、院内で備える
16項目のうち0項目を確かめました
※チェックの状態は保存されません。印刷しても使えます。安全管理ガイドラインの保守委託機関編2章・企画管理編7章などから、クラウドを選ぶ場面に関わる項目を選んで言い換えたものです。ガイドラインの項目を網羅したものではないため、導入にあたっては原文もご確認ください。「保守委託機関編 5④」は2章の項目区分5の④、「1.2②」は2章の1.2の②、「3章2」は3章(解説)の2を指します。
その場で答えが得られない項目は、事業者に書面での回答を求めます。書面の回答は、契約の更新や立入検査の前に見直すときの記録になります。段ごとのポイントと、詳しく説明している節は次のとおりです。
| 段 | ポイント | 詳しく |
|---|---|---|
| 1 契約で責任を確かめる | アップデートの責任が契約書などに書かれていないと、保守委託機関編の対象とは判断できません。 | 対象の見分け方 |
| 2 開示書をもらう | 【別紙】の項目が「はい」か「対象外」かを見ます。「対象外」の項目は、医療機関の側で対応します。 | MDS/SDSの見方 |
| 3 体制と保存場所を見る | 認証は、適用範囲と対象のサービスまで見ます。保存場所は、地域・国まで聞きます。サービスが止まったときの院内の手順も決めます。 | よくあるご質問 |
| 4 責任分界を文書にし、院内で備える | 「誰が・何を・いつ」を、契約書かSLAに書きます。システムの一覧と、患者さんへの周知も準備します。 | 契約書とSLAの書き方 |
出典:厚生労働省「保守委託機関編」1章・2章・3章、同「概説編」4.5(脚注2)、同「企画管理編」7章⑤⑥⑨・9章④、同「Q&A」企画管理編 Q11・Q16・Q17・Q19・Q20・Q22・Q23、保守委託機関編 Q6・Q7、JIRA「開示書ガイド Ver.5.0」、2省ガイドライン「第2.0版」表4-1、同「別紙1」。
MDS/SDSは、どこを見ればよい?
MDS/SDSは、「製造業者/サービス事業者による医療情報セキュリティ開示書」のことです。医療情報システムやサービスのセキュリティの対応状況を、事業者が示す資料です。書式はJIRA(日本画像医療システム工業会)とJAHIS(保健医療福祉情報システム工業会)が定めています。厚生労働省標準規格(HS040)にもなっています。MDSは製品について、SDSはサービスについての開示書です。
保守委託機関編は、医療情報システムを導入するときに、事業者にMDS/SDSの提出を求めるよう定めています。そのうえで、【別紙】に示す部分が「はい」か「対象外」であることを確認します。【別紙】のうち、クラウドを選ぶときに特に関わる項目を表にしました。
| 区分・項番 | 【別紙】の項目(要約) | 見るときのポイント |
|---|---|---|
| MDS No.4.1、SDS No.17.1 | 利用者の認証で、二要素を組み合わせられるか | 次のシステム更改までに対応する予定の場合も「はい」になります。対応の時期を聞きます。 |
| MDS No.4.3、SDS No.17.3・No.17.4 | アクセスログの機能があるか | 誰が、いつ見たかを、後からたどれるかにかかわります。 |
| MDS No.12.2 | 外部と情報をやり取りするときに、データを暗号化できるか | 通信の暗号化を見る項目です。保存時の暗号化は、この項目とは別に聞きます。 |
| MDS No.26、SDS No.100 | 情報が毀損したとき、バックアップから毀損前の状態に戻す機能があるか | SDSのバックアップの項目とあわせて、戻すまでの流れを聞きます。 |
| MDS No.28、SDS No.101 | システムを移行するとき、診療録等のデータを標準形式(MDSでは、標準形式がない項目は変換しやすい形式)で出力・入力できるか | 将来、事業者を替えるときに、データを移せるかにかかわります。 |
| SDS No.7 | 医療機関等との契約に、安全管理に関する条項を含めているか | 契約書のどの条項にあたるかを、具体的に示してもらいます。 |
| SDS No.72・No.73 | 脅威に対する管理責任の範囲を医療機関等に明確に示し、その文書を提示できるか | 責任分界を文書にするときのもとになります。 |
| SDS No.1.1・No.1.2 | 保存場所がガイドラインの要件を満たしているか | 保存場所は、地域・国まで聞きます。 |
| SDS No.56 | 医療機関等に提供できる、事業者のBCP手順書があるか | 障害が起きたとき、どう知らされ、どう復旧するかを知る材料になります。自院のBCP(どのくらい止まったら紙に切り替えるか、など)と合わせて見ます。 |
| SDS No.58.1〜No.58.3 | バックアップを複数世代・複数方式で取り、復元の手段を整えているか | 世代の数と方式、戻す手段を聞きます。 |
※保守委託機関編【別紙】「MDS/SDSにおけるセキュリティ確認事項」から抜き出し、項目の文を短くしました。
「はい」「いいえ」「対象外」の読み方
| 答え | 読み方 |
|---|---|
| はい | その項目に対応しています。 |
| いいえ | 原則として、すべてが「はい」か「対象外」の事業者を選びます。「いいえ」がある事業者を選ぶ場合は、足りない対策と代わりの措置を検討します。そのうえで医療機関等の側でリスクを評価し、導入するかを判断します。 |
| 対象外 | そのシステム・サービスに、その項目にあたる機能がない場合に選ぶ答えです。厚生労働省のQ&Aは、「対象外」の項目は医療機関の責任で対応する必要があるとしています。 |
※「はい」「対象外」の意味は、JIRA・JAHISの開示書ガイド Ver.5.0によります。「いいえ」の扱いと「対象外」の項目の責任は、厚生労働省のQ&A(保守委託機関編 Q6、企画管理編 Q17)によります。
開示書の版と、確かめ直す時期
MDS/SDSの書式を定めたガイドの最新版は、Ver.5.0です。JIRAの規格では2024年11月29日の改正、JAHISの標準では2024年9月の制定です。2026年11月13日に、両方の公開ページで確認しました。このガイドの書式は、安全管理ガイドライン第6.0版にもとづいています。概説編は、MDS/SDSのチェックリストについて、最新のものを参照するよう求めています。受け取った開示書が、どの版の書式で、いつ作られたかを見ておきます。
セキュリティの対応状況は、製品の更新、サービス内容の変更、ガイドラインの更新で変わります。Q&Aは、導入時に一度見れば終わりではなく、契約の内容にもとづいて確認し直すよう答えています。
保守委託機関編は、事業者から導入して運用などを委託している場合、MDS/SDSをできるだけ事業者から入手するよう求めています。相手が医療情報システムの事業者ではなく、MDS/SDSを出してもらえない場合もあります。そのときは、契約書や製品の仕様、事業者への問い合わせで【別紙】の項目を確認します。約款などに十分な記載がない場合は、項目ごとにリスクを評価して対応し、立入検査などの際に説明できるようにしておきます。
出典:厚生労働省「保守委託機関編」2章10⑨・3章1.1・3章10・【別紙】、同「概説編」4.5(脚注2)、同「Q&A」概説編 Q10、企画管理編 Q17、保守委託機関編 Q4〜Q7、同「サイバーセキュリティ対策チェックリストマニュアル」2-③の用語の解説、JIRA「『製造業者/サービス事業者による医療情報セキュリティ開示書』ガイド Ver.5.0」5.(2)・7(掲載ページ)、JAHIS「制定済標準」(24-005)。
責任分界は、契約書とSLAにどう書く?
責任分界とは、どこまでを医療機関が、どこからを事業者が受け持つかの線引きです。厚生労働省のQ&Aは、責任分界の事項ごとに、責任の範囲と共同で対応する範囲を定めるよう答えています。そのうえで、「誰が何をどのタイミングで行うか」を文書にします。通信サービスなどのSLAに書かれていない、または足りない部分があれば、SLAの修正を求めるか、個別に契約を結びます。
保守委託機関編は、契約書やSLAの書き方が一般的なものにとどまり、適切に対応できない例があると指摘しています。例に挙がっているのは、「非常時の対応は協議において決定する」のような書き方です。VPN機器など、外部のネットワークとの接続点にある機器では、脆弱性の管理が適切に行われないことがあります。これらの機器がサイバー攻撃の起点となる事案は、頻発しているとされています。こうした機器の脆弱性への対応は、原則として事業者の保守範囲として契約に含めることが想定されています。事業者の側が脆弱なパスワードや他院と共通のパスワードを使い回し、被害に遭った事案も挙げられています。そのため、パスワードの条件などを契約書で担保することも考えられる、としています。
| 確認すること | 見る書類 | よりどころ |
|---|---|---|
| サーバのセキュリティアップデートの責任 | 契約書・約款・SLA | 保守委託機関編 1章(図1の※2) |
| パソコン・ネットワーク機器(VPN装置を含む)の保守 | 契約書 | 保守委託機関編 5④・10⑤、3章2 |
| 再委託の扱い | 契約書 | 保守委託機関編 5④ |
| 稼働率と、障害が起きてからの対応時間 | SLA | 2省ガイドライン 別紙1(SLAの参考例) |
| パフォーマンス管理と死活監視 | SLA | 保守委託機関編 10⑧ |
| 脅威に対する管理責任の範囲 | SDS(No.72・No.73) | 保守委託機関編【別紙】 |
| 保存場所(地域・国)と、国外法の適用可能性 | 事業者が提供する情報(サービス仕様適合開示書など) | 2省ガイドライン 表4-1、企画管理編 7章⑥ |
| 契約が終わるときの返却・移行・消去 | 契約書 | 企画管理編 7章⑨、Q&A 企画管理編 Q22 |
※どの書類にどこまで書かれるかは、事業者によって異なる場合があります。見当たらない項目は、事業者に聞きます。
役割分担の確認表を使う
総務省・厚生労働省・経済産業省は、2024年6月に「医療情報システムの契約における当事者間の役割分担等に関する確認表」をまとめました。Part1は主に医療機関が行う項目、Part2は医療機関と事業者が共同で行う項目です。契約の前に、Part1で自院の対策を確認します。次に、Part1・Part2の役割分担を事業者と話し合います。結果は、できるだけ具体的な文言で契約書などに落とし込みます。主な対象は中小規模の病院ですが、診療所でも項目を選べば役立つとされています。契約を更新するときや、システムを追加するときにも使えます。
複数の事業者と契約しているときは?
事業者どうしは、ほかの事業者が提供するサービスを知り得ません。保守委託機関編は、医療機関の側で次のようなシステムの一覧を作り、事業者ごとに責任分界を整理することを想定しています。場合によっては、複数の事業者を交えて整理します。
| 導入しているシステム | 委託先の事業者 | 製品名 | 委託している業務 |
|---|---|---|---|
| 電子カルテ | A社 | (製品名) | クラウドサービスの導入・運用 |
| ネットワーク | B社 | (回線サービス名) | 回線の提供、接続機器の導入・運用 |
| 予約システム | C社 | (製品名) | クラウドサービスの提供 |
| AIのサービス | D社 | (製品名) | クラウドサービスの導入・運用 |
※保守委託機関編の解説にある「小規模医療機関等における医療情報システム一覧の例」をもとにした記入例です。事業者名は架空です。予約システムとAIのサービスの行は、この記事で加えました。
出典:厚生労働省「Q&A」企画管理編 Q11・Q22、同「保守委託機関編」1章・2章・3章2・【別紙】、同「企画管理編」7章⑥⑨、2省ガイドライン「第2.0版」表4-1、同「別紙1」、総務省・厚生労働省・経済産業省「医療情報システムの契約における当事者間の役割分担等に関する確認表」2。
立入検査のチェックリストと、どうつながる?
厚生労働省は、「医療機関・薬局におけるサイバーセキュリティ対策チェックリスト」(2026年6月)を公表しています。医療機関・薬局確認用と事業者確認用の2種類があります。医療法第25条第1項にもとづく立入検査では、両方のすべての項目に、確認日と回答が記入されているかが確認されます。
医療機関・薬局確認用(医療機関が記入)
- 2026年度(令和8年度)中に、すべての項目で「はい」になるよう取り組むこととされています。
- 2-③は「事業者から製造業者/サービス事業者による医療情報セキュリティ開示書(MDS/SDS)を提出してもらう。」です。
- 台帳、連絡体制図、事業継続計画(BCP)、規程類は、立入検査で現物が確認されます。
事業者確認用(事業者が記入)
- 医療機関が事業者に送り、事業者ごとに回収します。
- 事業者が「はい」「いいえ」「対象外」で答えます。
- 管理責任者の設置、MDS/SDSの提出、セキュリティパッチ、パスワード、二要素認証、アクセスログ、BCPの策定などの項目があります。
| 事業者確認用の答え | 意味 |
|---|---|
| はい | 医療機関等との保守契約の範囲に含まれ、事業者の側で対応できている項目です。 |
| いいえ | 保守契約の範囲に含まれるものの、事業者の側で対応できていない項目です。事業者は、2026年度中の対応目標日を書きます。 |
| 対象外 | 保守契約の範囲外の項目で、医療機関等の側で対応します。認識に食い違いがないかを、事業者の側から必ず確認することとされています。 |
※MDS/SDSの「対象外」(その機能がない項目)とは意味が異なります。
製品を購入しただけで、運用や保守の契約がないシステムには、事業者確認用は要りません。この場合、システムのセキュリティアップデートなどは、医療機関の受け持ちになります。チェックリストによる点検は、少なくとも年に1回行います。
クラウドを選ぶ段階で、事業者確認用に答えてもらえるかを聞いておくと、立入検査の前に集める手間が減ります(私たちの提案です)。医療機関・薬局確認用の2-③(MDS/SDSの提出)は、この記事のチェックリストの段2の最初の項目と同じ確認です。
出典:厚生労働省「医療機関・薬局におけるサイバーセキュリティ対策チェックリスト」(2026年6月。医療機関・薬局確認用、事業者確認用)、同「チェックリストマニュアル」Ⅰ。
MS-AIでは、情報をどう扱っている?
私たちMedSyncは、記録から書類をつくり、送るところまで進める医療機関向けAI「MS-AI」を提供しています。MS-AIは、3省2ガイドラインに配慮して設計しています。公開しているページの内容から、MS-AIの情報の扱いを、チェックリストの段に合わせてまとめました。チェックリストの項目は、導入前のご相談の中で、項目ごとにご説明します。
| 項目(チェックリストの段) | MS-AIの場合 |
|---|---|
| 保存場所(段3) | 録音や文字起こし、作成した記録、登録した院内資料は、国内のクラウドの施設専用の領域で保管します。通信中も保存時も暗号化します。カルテ作成AIでは、録音した音声は文字起こしの後に削除します(バックアップも一定の期間の後に自動で削除します)。 |
| AIの処理(段3) | 対象となるサービスでは、AIの処理まで国内で完結します。どのサービスが対象かは、導入前に個別にご案内します。上位のプランでは、外部のインターネットに接続しない閉域網の環境にも導入できます。 |
| AIの学習(段3) | お預かりした情報は、AIモデルの学習に利用しません。 |
| 管理範囲(段4) | どこまでを医療機関が担い、どこからをMedSyncが担うかは、導入する環境ごとに整理します。 |
| ログイン | パスワードに別の認証方法を組み合わせる多要素認証を採用しています。ログインから一定の時間が過ぎると、自動でロックします。業務自動化AIでは、クライアント証明書による接続やIP制限を組み合わせます(接続方式は、ご利用の環境により異なります)。 |
| 操作の記録 | 誰が、いつ、どの処理を行ったかを記録し、操作履歴に電子的な署名を付けて、後から改ざんの有無を確かめられるようにしています。操作履歴には、患者さんの氏名やAIへの問い合わせ本文を含めません。 |
| 外部への送信 | 外部の検索サービスなどを使うときは、送信前に入力内容を検査します。患者情報が含まれていれば、検索そのものを中止します。 |
※2026年11月13日時点の内容です。仕様は、サービス・契約の構成により異なります。「ログイン」から下の3行は、チェックリストの段にはあたりませんが、公開しているそのほかの対策です。
情報の扱いは、「MS-AIの情報セキュリティ」のページで詳しくご説明しています。この表にない項目は、ご相談の際にお尋ねください。
診察の録音からカルテの下書きを作るサービスを比べるときの項目は、「AIカルテの選び方」にまとめています。
出典:MedSync「情報セキュリティ」、「MS-AI」(いずれも2026年11月13日に確認)。
情報の扱いを確かめたうえで、どの業務から任せられるか、ご相談ください
MS-AIでは、情報を保管・処理する場所と、貴院とMedSyncそれぞれの管理範囲を、ご利用の環境に合わせてご説明します。いまお使いのシステムと、任せたい業務をお聞かせください。
患者情報を含めずにご相談いただけます。
クラウドの選び方についてよくあるご質問
「ガイドラインに対応している」と説明されたサービスなら、それだけで選んでよいですか。
説明だけで決めず、資料で確認します。厚生労働省のQ&Aは、クラウド型の電子カルテの事業者を選ぶときに、MDS/SDSを出してもらって適合状況を確かめるよう答えています。特に、保守委託機関編の【別紙】で、すべて「はい」か「対象外」が選ばれていることが重要だとしています。医科診療所・中小病院向けの電子カルテには、標準仕様への適合を評価して製品を認証する制度もあります。要綱(第1.0版)は、2026年10月に公表されました。事業者が製品の認証を申請する期間(2026年度)は、2026年11月1日から2027年10月31日までです。
小さなクリニックでも、ガイドラインのすべての編を読む必要がありますか。
保守委託機関編の対象になれば、概説編と保守委託機関編に対応することで、ガイドラインを守っているものとみなされます。対象かどうかは、規模だけでは決まりません。すべてのサーバのセキュリティアップデートの責任が事業者にあると、契約書・約款・SLAなどに書かれているかで決まります。詳しくは、対象の見分け方の節をご覧ください。
クラウドの事業者から患者さんの情報が漏れたら、医療機関はどうなりますか。
厚生労働省のQ&A(企画管理編 Q5)は、委託先から漏えいした場合について答えています。クラウド型電子カルテの事業者から漏えいした場合でも、医療機関等は医療情報の管理主体としての責任を負う、としています。原因が委託先にある場合は、委託先も契約や関係法令にもとづき、原因究明・復旧・再発防止などの責任を負います。いずれの場合も、早急に厚生労働省、都道府県警察などへ報告することが求められます。受け持ちの範囲は、契約の段階で書面にしておきます。
ISMSやプライバシーマークを取っている事業者なら、十分ですか。
それだけで十分とはいえません。認証は、確かめる材料の1つです。保守委託機関編は、外部保存の委託先として、プライバシーマーク、ISMSまたは同等の規格の認証を受けている事業者を選ぶよう定めています。一方でQ&Aは、認証は組織や適用範囲に対する評価で、使うサービスの安全性を直接保証するものではないとしています。ISMAP(政府情報システムのためのセキュリティ評価制度)などの公開リストへの掲載も、同じく選ぶときの材料の1つです。企画管理編は、プライバシーマークやISMSがない場合に、ISMAPなどの第三者の評価や、外部の監査で確かめる方法も示しています。認証の適用範囲、対象のサービス、医療情報に固有の対策、契約上の責任分界を、資料で確かめます。
MDS/SDSは、毎年もらい直す必要がありますか。
決まった回数は示されていませんが、導入時に一度見れば終わりではありません。製品の更新、サービス内容の変更、ガイドラインの更新で、セキュリティの対応状況は変わります。保守委託機関編は、対応状況を委託契約などにもとづいて、年次などの頻度で定期的に確かめる必要があるとしています。サイバーセキュリティ対策チェックリストによる点検も、少なくとも年に1回です。
クラウドに保存することを、患者さんに説明する必要がありますか。
企画管理編は、外部保存を委託するときの患者さんへの説明を求めています。必要に応じて、個人情報が特定の外部の施設に送付・保存されることを、安全性やリスクを含めて院内掲示等で説明し、理解を得ます。Q&Aは、外部保存の目的・保存先・安全性を、原則として事前に説明するよう答えています。院内掲示に限らず、ウェブサイトや説明文書などを組み合わせます。周知した日、方法、内容を記録しておくと、説明したことを確かめやすくなります。
海外にサーバがあるクラウドサービスは使えますか。
安全管理ガイドラインは、保存された情報を格納する情報機器等が、国内法の適用及び執行の及ぶ範囲にあることを確実にするよう求めています。選ぶときは、機器が置かれた場所(地域・国)と、事業者に国外の法律が適用される可能性を確かめます。この規定は、第7.1版に向けて検討を続けるとされています(2026年5月の厚生労働省の資料)。なお、生成AIのサービスに医療情報を入力する場合について、Q&Aは別の考え方を示しています。入力した情報が保存されないことが契約等で担保されていれば、国内法の適用を受けることは必須ではない、という答えです。生成AIで記録を要約するときの確かめ方は、「生成AIで電子カルテを要約するとき」で解説しています。AIのサービスに固有の確かめ方は、「医療事務の仕事をAIに任せる」で7つにまとめています。院内のルールづくりは、「病院のシャドーAI対策」をご覧ください。
出典:厚生労働省「Q&A」企画管理編 Q5・Q16〜Q20・Q23、保守委託機関編 Q2・Q7、同「保守委託機関編」3章3・5③、同「企画管理編」7章⑤⑩、同「チェックリストマニュアル」Ⅰ-3、厚生労働省・デジタル庁「医科診療所及び中小病院向け 電子カルテの標準仕様に係る認証制度要綱」第1.0版、厚生労働省「電子カルテ及びレセプトコンピュータ標準仕様」(スケジュール)、同 医政局「医療情報システムの安全管理に関するガイドライン改定について」。
この記事の出典
各節の出典欄では、文書を略称で示しています。いずれも2026年11月13日に確認しました。
- 厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版」(2026年6月。本文では「安全管理ガイドライン」)のうち「概説編」1・2.1・3.1.5・4.5・4.7、「企画管理編」(2026年5月)7章⑤⑥⑨⑩・9章④・9.2、「保守委託機関編」はじめに・1章・2章・3章・【別紙】
- 厚生労働省「医療情報システムの安全管理に関するガイドライン Q&A」(2026年9月)概説編 Q10、企画管理編 Q5・Q11・Q16〜Q20・Q22・Q23、保守委託機関編 Q1〜Q7
- 厚生労働省「『医療情報システムの安全管理に関するガイドライン第7.0版』の策定について」(産情発0629第1号、2026年6月29日)
- 厚生労働省 医政局「医療情報システムの安全管理に関するガイドライン改定について」(第32回 医療等情報利活用ワーキンググループ 資料5、2026年5月29日)
- 厚生労働省「医療機関・薬局におけるサイバーセキュリティ対策チェックリスト」(2026年6月)、「医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル~医療機関・薬局・事業者向け~」(2026年6月)
- 総務省・経済産業省「医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン」(第2.0版、2025年3月28日。本文では「2省ガイドライン」)の本文1.3・4章・5章・6章と「別紙1」(サービス仕様適合開示書とSLAの参考例)、総務省「報道資料」(2025年3月28日)
- 総務省・厚生労働省・経済産業省「医療情報システムの契約における当事者間の役割分担等に関する確認表」(2024年6月)
- 日本画像医療システム工業会(JIRA)「『製造業者/サービス事業者による医療情報セキュリティ開示書』ガイド Ver.5.0」(JESRA TR-0039*E-2024、2024年11月29日改正)、保健医療福祉情報システム工業会(JAHIS)「制定済標準」(24-005「製造業者/サービス事業者による医療情報セキュリティ開示書」ガイドVer.5.0、2024年9月制定)
- 厚生労働省・デジタル庁「医科診療所及び中小病院向け 電子カルテの標準仕様に係る認証制度要綱」(第1.0版、2026年10月)、厚生労働省「電子カルテ及びレセプトコンピュータ標準仕様(基本要件)」(認証制度・スケジュールの節)
- MedSync「情報セキュリティ」、「MS-AI」