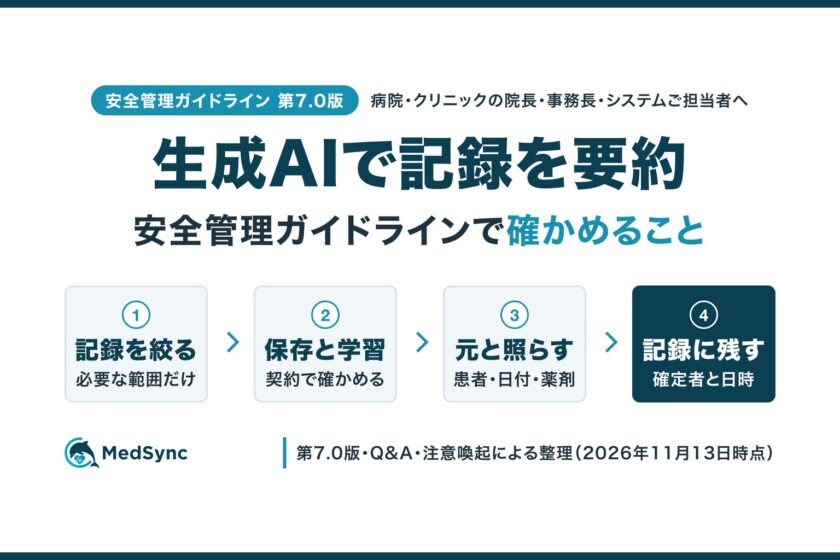
電子カルテの記録を生成AIで要約することを検討している、病院・クリニックの院長・事務長・システムご担当者に向けた記事です。検討のよりどころになるのは、厚生労働省の「医療情報システムの安全管理に関するガイドライン」(以下、安全管理ガイドライン)です。このガイドラインは、医療情報を扱う情報システム全般を対象にしています(概説編 2.3)。患者さんの記録を入れる生成AIのサービスも、これに当たります。そのため、ガイドラインに沿って安全性を確かめてから使います。確かめることは4つです。入力した記録の行き先(保存されるか、学習などに使われるか)、事業者との契約、院内の決まり、要約を電子カルテに残す手順です。
安全管理ガイドライン(第7.0版、2026年6月)の本文には、調べた範囲で、生成AIを名指しした記述はありません。生成AIに触れているのは、Q&A(2026年9月)の企画管理編 Q18です。入力した医療情報が保存されないことが契約などで担保されていれば、AIのサーバーが国内法の適用を受けていることは「必須ではありません」と答えています。保存される場合と、事業者が学習などに使う場合は、見るところが変わります。この記事では、記録の行き先ごとの違いを表にまとめました。
想定しているのは、経過のまとめや、退院時・紹介のための要約の下書きなどです。安全管理ガイドラインの「医療機関等」には、訪問看護ステーションや介護事業者も含まれます。AIを開発する事業者に向けた内容(学習用のデータの提供など)は扱いません。
調査基準日:2026年11月13日。ガイドラインと法令に関する記述は、厚生労働省・総務省・経済産業省・個人情報保護委員会の公表資料と、e-Gov法令検索にもとづいています。MS-AIに関する記述は、同じ日に確認したMedSyncのページの内容です。
この記事でわかること
- 生成AIで要約するときに見る3つの公的文書と、第7.0版での生成AIの扱い
- 入力した記録の行き先(保存されない・保存される・学習などに使われる)ごとに、ガイドラインで見る箇所
- 事業者との契約で決めておく7つのことと、院内で決めておく6つのこと
- 要約を電子カルテに残すときに、電子カルテの側で確かめる機能
生成AIで要約するとき、どのガイドラインを見る?
生成AIで記録を要約するときに見る公的な文書は、主に3つです。医療機関等に向けた安全管理ガイドライン、サービスを提供する事業者に向けたガイドライン、生成AIに個人情報を入れるときの個人情報保護委員会の注意喚起です。前の2つは、合わせて「3省2ガイドライン」と呼ばれることもあります。
| 文書 | 誰に向けたものか | 要約の場面で見るところ |
|---|---|---|
| 医療情報システムの安全管理に関するガイドライン 第7.0版(厚生労働省、2026年6月)と、同Q&A(2026年9月) | 病院・診療所・薬局・訪問看護ステーション・介護事業者などの医療機関等 | 外部の事業者に記録を預けるときの決まり(企画管理編 7章)、記録の確定と更新の履歴(システム運用編 14章)、生成AIへの入力(Q&A 企画管理編 Q18) |
| 医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン 第2.0版(総務省・経済産業省、2025年3月) | 医療機関等と契約して、医療情報を扱うシステムやサービスを提供する事業者など | 事業者が医療機関等に示す情報(保存する機器の設置場所、国外法の適用の可能性、役割分担など) |
| 生成AIサービスの利用に関する注意喚起等(個人情報保護委員会、2023年6月) | 生成AIのサービスに個人情報を入れる事業者・行政機関等と、一般の利用者 | 利用目的の範囲、入力した個人データの機械学習への利用、応答の不正確さ |
※2つ目の文書を、以下「2省ガイドライン」と呼びます。「3省2ガイドライン」の呼び方は、安全管理ガイドラインのQ&A(企画管理編 Q17)でも使われています。
安全管理ガイドラインの対象は、患者さんの情報(個人を識別できる情報)を含む、医療に関する情報です(概説編 2.2)。対象の情報システムは、医療情報を保存するものに限りません。医療情報を扱う情報システム全般で、事業者が提供するものも含みます(概説編 2.3)。
Q&Aは、SNSなどのウェブサービスについて、利用はできるが、医療情報システムとして安全性を評価する必要があると答えています(概説編 Q10)。利用の前に、認証、アクセス制御、通信・保存時の暗号化、ログ、保存・削除、事故対応、責任分界を確かめるとしています。生成AIについての問答ではありませんが、患者さんの記録を外部のサービスに入れるときの手がかりになります。
第7.0版で、生成AIはどう扱われた?
安全管理ガイドラインは、2026年6月に第7.0版へ改定されました。改定の検討では、早い段階から生成AIが取り上げられていました。経緯を、公表資料から並べます。
| 時期 | 資料 | 生成AI・AIについて |
|---|---|---|
| 2025年7月24日 | 厚生労働省の検討会(医療等情報利活用ワーキンググループ)の資料 | 改定の背景に「生成AIをはじめとするAIサービス・クラウドサービスによる医療情報の取扱いの拡大」を挙げていました。想定される論点の一つは、「AI利用時の情報管理について」でした。 |
| 2026年5月29日 | 同じワーキンググループの資料(第7.0版の概要) | パブリックコメントの意見294件のうち3件を、「AI、データ主権等のガイドライン本体外の論点」と分類しました。 |
| 2026年6月 | 安全管理ガイドライン 第7.0版(本文5編) | 本文を調べた範囲では、生成AIやAIを名指しした記述はありません。 |
| 2026年9月 | 安全管理ガイドライン Q&A | 企画管理編 Q18で、生成AIのサービスに医療情報を入力する場合について答えています(次の節)。 |
※「本文を調べた範囲」は、2026年11月13日に本文5編のPDFを検索した結果です。検索した語は「生成AI」「AI」「人工知能」「機械学習」です(認証の名前「AICPA」に含まれる文字は除きます)。
ガイドラインは、最新の版を参照するよう求めています(概説編 1、Q&A 概説編 Q2)。2026年5月の検討会の資料は7.1版への改定を目指すとしているため、導入の前に、厚生労働省の掲載ページで版を確かめてください。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版」のうち「概説編」1・2.1〜2.3(p.1〜2)、「Q&A」概説編 Q2・Q10(p.1〜3)・企画管理編 Q17(p.10)、医療等情報利活用ワーキンググループ 第25回「資料2」(2025年7月24日。p.2・p.4)・第32回「資料5」(2026年5月29日。p.7)、総務省・経済産業省「医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン」、個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」。
入力した記録は、保存される? 学習に使われる?
生成AIで要約するとき、入力した記録はサービスの中を次のように流れます。ガイドラインや注意喚起で見るところは、段ごとに違います。
記録の流れ
入力した記録の行き先と、段ごとに見ること
-
1
記録を入れる
利用目的に必要な範囲か(注意喚起(1)①)
-
2
AIが処理する
出力以外の目的(学習など)に使われないか(注意喚起(1)②)
-
3
サービスに残る
何が、どの国のどこに、いつまで残るか(Q&A Q18、企画管理編 7章⑤⑥)
※公的資料をもとに、私たちが整理した図です。何が残るかは、サービスによって異なります。要約の下書きを確かめて電子カルテに残す段は、要約を電子カルテに残すときの節で扱います。
分かれ目になるのは、入力した記録がサービスに残るかどうかと、事業者が学習などの自らの目的に使うかどうかです。記録の行き先ごとに、ガイドラインと法令の扱いを表にしました。
| 記録の行き先 | ガイドライン・法令での扱い | 事業者に確かめること |
|---|---|---|
| 保存されないことが、契約などで担保されている | サーバーが国内法の適用を受けていることは「必須ではありません」(Q&A 企画管理編 Q18)。 | 「保存されない」の範囲(会話の履歴、ログ、添付したファイル、処理の途中の一時的な保持を含むか)と、契約書・利用規約のどこに書かれているか。 |
| 保存される(会話の履歴、要約、添付したファイルなど) | 保存した情報を格納する機器が、国内法の適用と執行の及ぶ範囲にあることを確実にする(企画管理編 7章⑤)。機器の設置場所(地域、国)と、事業者への国外法の適用可能性を確かめる(同 7章⑥)。 | 保存する国・地域、保存の期間と消し方、契約が終わったときの返却と消去。 |
| 事業者が、学習や分析など自らの目的に使う | 本人の同意なく入力した個人データが、応答の出力以外の目的で扱われると、個人情報保護法に違反する可能性がある(注意喚起(1)②)。委託先は、自らの目的のために医療情報を使えない(Q&A 経営管理編 Q7)。 | 学習や分析に使わないことが、契約書や利用規約に書かれているか。使う設定がある場合、院内で止められるか。 |
※公的資料をもとに、私たちが整理した表です。「事業者に確かめること」の列は、私たちの提案です。
保存されないなら(Q&A 企画管理編 Q18)
Q&Aの企画管理編 Q18は、生成AIサービスのプロンプト(AIへの指示文)として医療情報を入力する場合の問答です。問いは、入力情報が「AIの学習等のために保存されないこと」が契約などで担保されていれば、サーバーが国内法の適用を受けている必要はないと考えてよいか、というものです。答えは次のとおりです。
「この場合、国内法の適用を受けていることは必須ではありません。」「医療情報が保存されないことが、契約等において担保されている場合は国内法の適用を受けていないサーバを利用可能です。」
入力した医療情報が保存されないことが契約などで担保されていれば、国内法の適用を受けるサーバーに限らなくてよい、という答えです。担保されていないサービスは、保存される場合として確かめておくのが確実です。
Q18は、「保存されない」の範囲までは示していません。確かめる対象には、画面に残る会話の履歴、操作のログ、添付したファイル、処理の途中での一時的な保持などがあります(私たちの整理です)。何が、どこに、いつまで残るかを、契約書・利用規約・仕様書で確かめておくことをおすすめします。一般向けの生成AIでは、「学習に使われない」ことと「保存されない」ことは別です。契約の種類ごとの違いは、「病院のシャドーAI対策」で比べています。
保存されるなら(企画管理編 7章⑤⑥)
要約や会話の履歴がサービスに保存される場合は、外部保存の決まりを見ます。企画管理編 7章⑤は、外部の事業者との契約にもとづいて医療情報を外部保存する場合の対応を挙げています。対応の一つに、次の項目があります。
「保存された情報を格納する情報機器等が、国内法の適用及び執行の及ぶ範囲にあることを確実にすること。」
7章⑥は、委託先を選ぶときに確かめる事項に、医療情報を保存する機器の設置場所(地域、国)と、委託先事業者に対する国外法の適用可能性を挙げています。2省ガイドラインも、事業者が医療機関等に示す情報として、同じ項目を挙げています(4.1、表4-1)。
なお、2026年5月の検討会の資料は、日本でのサービスの供給量が十分でなく、海外に保存されている医療情報もあることを挙げています。そのうえで、国内法の適用と執行についての今の記載が「実態に則さない規制となっている可能性がある」として、7.1版に向けて検討を続けるとしています。生成AIを例に挙げた記述ではありません。導入を決める時点の版で、この項目を確かめてください。
学習や分析に使われるなら
個人情報保護委員会の注意喚起は、(1)②で、民間の医療機関などの個人情報取扱事業者に向けて、次の点を挙げています。行政機関等に向けた(2)②にも、同じ趣旨の注意があります。
- 個人データを含むプロンプトを、本人の同意を得ずに生成AIのサービスに入力する場合の注意です。その個人データが応答結果の出力以外の目的で取り扱われると、個人情報保護法の規定に違反することとなる可能性があります。
- このため、サービスを提供する事業者が、個人データを機械学習に利用しないことなどを十分に確認するよう求めています。
安全管理ガイドラインのQ&Aは、「委託」と「第三者提供」の違いを説明しています(経営管理編 Q7)。委託先は、委託された業務の範囲内でのみ医療情報を扱い、自らの業務や目的のために使うことはできません。提供先が自らの目的のために使える状態にすることは、第三者提供にあたります。企画管理編も、外部保存の委託先との契約に、許可なく分析などの目的で扱わないことを含めるよう求めています(7章⑦)。
私たちは、入力を学習や分析に使うサービスには患者さんの記録を入れない、と院内で決めておくことをおすすめします。
入力は、要約に必要な範囲に
注意喚起の(1)①は、個人情報を含むプロンプトを入力する場合、利用目的を達成するために必要な範囲内であることを十分に確認するよう求めています。要約に使う記録は、対象の患者さん・期間・項目を決めてから入れます。たとえば経過のまとめなら、対象の期間の経過記録と処方に絞る、といった形です(私たちの提案です)。
出典:安全管理ガイドライン「Q&A」企画管理編 Q18(p.10)・経営管理編 Q7(p.5)、「企画管理編」7章⑤〜⑦(p.26〜27)、2省ガイドライン 第2.0版 4.1・表4-1、医療等情報利活用ワーキンググループ 第32回「資料5」(p.8)、個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」(1)①②・(2)②・(3)②。
事業者との契約で、何を決めておく?
安全管理ガイドラインは、業務を委託する場合、委託する内容や役割分担などの責任分界をはっきりさせ、書面などで残して保管することを求めています(経営管理編 1章⑮)。Q&Aは、責任分界の事項ごとに、誰が何をどのタイミングで行うかを文書にするよう答えています(企画管理編 Q11)。生成AIで要約する場合に、契約や仕様書で決めておくことを7つにまとめました。
| 決めておくこと | 契約や仕様書で確かめる内容 | よりどころ |
|---|---|---|
| 1 保存の有無と範囲 | 入力、会話の履歴、要約、添付したファイル、ログのうち、何が保存されるか。保存の期間と、消す方法。 | Q&A 企画管理編 Q18、企画管理編 7章⑤ |
| 2 学習・分析への利用 | 入力した記録とAIの出力を、AIの学習や事業者の分析に使わないこと。 | 注意喚起(1)②、企画管理編 7章⑦、Q&A 経営管理編 Q7 |
| 3 保存の場所と適用される法 | 保存する機器の設置場所(国、地域)と、事業者に国外法が適用される可能性。 | 企画管理編 7章⑤⑥、2省ガイドライン 表4-1 |
| 4 契約先がさらに使う事業者 | AIのモデルやクラウドに、別の事業者のものを使っているか。使っている場合、その事業者での保存と利用の条件。 | 2省ガイドライン 2.1(対象事業者) |
| 5 利用者の管理と操作の記録 | 利用者ごとのログイン、二要素認証、誰が・いつ・何をしたかの記録と、院内での確かめ方。 | システム運用編 14章①⑤、Q&A 概説編 Q10 |
| 6 契約が終わるとき | 預けた記録の返却と消去の方法。バックアップや複製の消去と、消去の証明。 | 企画管理編 7章⑨、Q&A 企画管理編 Q22 |
| 7 事故が起きたとき | 連絡の経路と時期。技術的な原因の調査と対策のうち、事業者が担う範囲と、貴院が担う患者さんへの説明。 | Q&A 経営管理編 Q5、経営管理編 1.3.1、Q&A 企画管理編 Q11 |
※公的資料をもとに、私たちが生成AIの要約に合わせて整理した表です。4は、2省ガイドラインの対象事業者の範囲によります。2省ガイドラインは、医療機関等と直接の契約関係がなくても、必要な資源や役務を提供する事業者を対象に含めています。
経営管理編は、業務を委託しても、医療機関等には委託先を監督する責任があるとしています(1.3.1。個人情報保護法第25条)。事故のときの分担は、Q&Aが示しています。医療機関等が患者さんへの説明と善後策を担い、事業者は技術的な原因の調査と対策に協力します(経営管理編 Q5)。具体的な分析や対応は、契約の内容にもとづいて事業者が行うとされています(経営管理編 1.3.1)。そのため、表の7のとおり、事業者が担う範囲を契約で決めておきます。
事業者の答えは、口頭の説明だけでなく、資料で受け取ります。概説編は、事業者から資料の提供を受けて、リスクについて話し合うよう求めています(4.5)。資料の例は、MDS/SDS(製造業者・サービス事業者による医療情報セキュリティ開示書)や、2省ガイドラインの「サービス仕様適合開示書」です。合意した内容は、契約書やSLA(サービスの水準についての合意書)で明らかにします。2省ガイドラインは、開示書の作成・提供は必須ではないとしつつ、同じ内容の情報を医療機関等に示すよう事業者に求めています(4.1)。
AIのサービスを選ぶときに確かめることの全体は、「医療事務の仕事をAIに任せる」で7つに整理しています。クラウドの事業者を選ぶときの進め方は、「医療機関がクラウドサービスを選ぶときのチェックリスト」で解説しています。
出典:安全管理ガイドライン「経営管理編」1章⑮(p.2)・1.3.1(p.4〜5)、「概説編」4.5(p.7)、「企画管理編」7章⑤〜⑨(p.26〜27)、「システム運用編」14章①⑤(p.35)、「Q&A」概説編 Q10(p.2〜3)・経営管理編 Q5・Q7(p.5)・企画管理編 Q11(p.8)・Q22(p.11)、総務省・経済産業省「2省ガイドライン 第2.0版」2.1・4.1・表4-1、e-Gov法令検索「個人情報の保護に関する法律」第25条。
院内では、何を決めておく?
事業者との契約とあわせて、院内でも決めておくことがあります。安全管理ガイドラインは、管理者の承認なく外部へ保存できるクラウドサービスもあると指摘しています。そのうえで、医療情報を持ち出せるネットワークサービスは、企画管理者が承認したものだけを使えるようにすることを求めています。手順やルールも定めることとしています(企画管理編 8.2.3)。企画管理者は、院内で安全管理の実務を担う担当者です。生成AIを名指しした記述ではありませんが、院外のサービスに記録を送る場面にも当てはまる考え方です(私たちの解釈です)。
チェックして使う
生成AIで要約を始める前に、院内で決めておく6つのこと
6項目のうち0項目が済みました
※チェックの状態は保存されません。公的資料をもとに、私たちが整理した項目です。
利用者の識別と認証は、医療情報システムを使うときの基本です(システム運用編 14章①)。システム運用編は、二要素認証(またはこれに相当する対応)の採用も求めています(14章⑤)。2027年4月1日の時点で稼働していることが想定されるシステムを、新しく入れるときや入れ替えるときが対象です。
患者さんへの説明も決めておきます。まず、要約に記録を使うことが、院内で公表している利用目的の範囲に収まるかを見ます(注意喚起(1)①)。記録を外部の事業者に保存する場合は、あらかじめ患者さんに、安全性やリスクを含めて院内掲示などで説明し、理解を得ることとしています(企画管理編 7章⑩)。Q&Aは、院内掲示に限らず、ウェブサイトや説明書、口頭での説明などを組み合わせられるとしています。周知した日・方法・内容は、記録しておくとよいとしています(企画管理編 Q16・Q23)。
個人情報の扱い全般については、個人情報保護委員会と厚生労働省が「医療・介護関係事業者における個人情報の適切な取扱いのためのガイダンス」を示しています。安全管理ガイドラインは、関係者にこのガイダンスを十分理解するよう求めています(概説編 1)。
職員の生成AIの使い方を院内のルールにする手順は、「病院のシャドーAI対策」で解説しています。
出典:安全管理ガイドライン「企画管理編」7章⑩(p.27)・8.2.3(p.32)、「システム運用編」14章①⑤(p.35)、「概説編」1(p.1)・3.1.3(企画管理者。p.4)、「Q&A」企画管理編 Q16(p.10)・Q23(p.11)、個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」(1)①。
要約を電子カルテに残すときは?
生成AIがつくるのは、要約の下書きです。下書きを直して残した要約は、電子カルテの記録として扱われます。電子的に保存する記録には、真正性・見読性・保存性の確保が求められます(Q&A 概説編 Q9)。システム運用編は、真正性を次のように説明しています(14.3)。
「真正性とは、正当な権限で作成された記録に対し、虚偽入力、書換え、消去及び混同が防止されており、かつ、第三者から見て作成の責任の所在が明確であることを指す。なお、混同とは、患者を取り違えた記録がなされたり、記録された情報間での関連性を誤ったりすることをいう。」
要約では、この「混同」にあたる誤りが起こりえます。個人情報保護委員会の注意喚起も、(3)②で、生成AIの応答結果には不正確な内容が含まれることがあるとしています。要約で考えられる誤りと、元の記録と照らすところの例をまとめました。
| 考えられる誤り | 例 | 元の記録と照らすところ |
|---|---|---|
| 別の患者さんの記録が混ざる(混同:患者の取り違え) | 同じ日に入力した、別の患者さんの経過が入る | 氏名・患者ID・生年月日 |
| 別の期間の記録が混ざる(混同:情報間の関連性の誤り) | 前回の入院の経過が、今回の経過として書かれる | 記録の日付と、要約の対象の期間 |
| 記録にない内容が加わる | 記録にない検査の結果や、今後の予定が書かれる | 要約の各文に対応する、元の記録の箇所 |
| 写し違い | 薬剤名・用量・日付・検査の値が、元の記録と違う | 処方と検査の記録 |
※私たちが整理した例です。括弧の中は、システム運用編 14.3の「混同」の説明との対応です。
流れの例
記録を入れてから、要約を電子カルテに残すまで
-
1
必要な記録だけを入れる
院内で承認したサービスに、対象の患者さん・期間・項目を決めて入れます。
-
2
AIが要約の下書きをつくる
要約の項目と順序を院内で決めておくと、下書きの形がそろいます。
-
3
元の記録と照らして直す
患者さん・日付・薬剤名と用量を、元の記録と見比べます。
-
4
確定して記録に残す
入力者・確定者・日時と、更新の履歴が残る形で確定します。
※公的資料をもとに、私たちが整理した流れの例です。
電子カルテの側で確かめること
要約を電子カルテに残す方法には、貼り付ける形と、連携やRPAで自動で転記する形があります。どの形でも、電子カルテの側で次の機能を確かめます。システム運用編 14章⑨が電子カルテシステムについて挙げる機能(または確立する手順)のうち、要約を残すときに関わるものを選びました。
| 確かめる機能(システム運用編 14章⑨) | 要約の場合に見る点 |
|---|---|
| 入力者と確定者の識別情報、作成の日時((1)(a)) | 要約を入力した人、確定した人、作成の日時が記録に残るか。自動で転記する場合は、誰の入力として残るか。 |
| 確定の前に、内容を十分に確認できる((1)(b)) | 確定の前に、要約と元の記録を見比べられる画面があるか。 |
| 確定を、権限を持つ利用者に限る((1)(c)) | 要約を確定できる権限を、どの職種・どの利用者に付けるか。 |
| 確定した記録への故意の虚偽入力・書換え・消去・混同を防ぐ対策と、原状回復の手順((1)(d)) | 確定した要約が書き換えられたり消されたりしないための対策と、元の状態に戻す手順が決まっているか。 |
| 自動で確定する運用のルール((1)(e)) | 一定の時間の後に記録が自動で確定する運用なら、入力者と確定者を特定するルールが、運用管理規程に定められているか。 |
| 更新の履歴と順序((3)(4)) | 確定した要約を直したとき、直す前と後を照らし合わせられるか。何度直しても、順序がわかるか。 |
| 代行入力の記録((5)) | 代わりに入力した場合、誰の代行を、いつ、誰が行ったかが、その都度残るか。 |
システム運用編 14.3は、入力者と確定者の識別と認証、記録の確定、識別情報の付与、更新の履歴の保存のための措置を講じることも求めています。連携やRPAで自動で転記する場合は、誰の入力として記録に残るかを、事業者と電子カルテの提供元に確かめておきます。装置やシステムが記録をつくる場合の確定のルール(14章⑨(2))が当てはまるかも、提供元に尋ねておきます。録音からカルテの下書きをつくるサービスを選ぶときの見方は、「AIカルテの選び方」で解説しています。
出典:安全管理ガイドライン「システム運用編」14章⑨(p.35〜36)・14.3(p.38〜39)、「Q&A」概説編 Q9(p.2)、個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」(3)②。
MS-AIで記録を要約する場合は?
私たちMedSyncは、記録から書類をつくり、送るところまで進める医療機関向けAI「MS-AI」を提供しています。電子カルテの記録の要約に使える機能は、主に次の3つです。
- 院内AIチャット(医療機関専用の生成AI):院内資料や診療記録をもとに、調べもの・要約・文書の下書きに使えます。患者情報を扱う業務では、医療モードを使います。
- 業務自動化AI(記録から書類をつくり、送付まで進める機能):AIロボットが記録を集め、AIが書類の下書きをつくります。退院サマリーの下書きにも使えます。
- 文書作成AI(ベータ版):つくる書類を選んで記録を貼り付けると、書類の欄ごとに下書きをつくります。
この記事で見てきた項目について、MS-AIの場合を、情報セキュリティのページとMS-AIのページの内容からまとめました。
| この記事で見た項目 | MS-AIの場合 |
|---|---|
| ガイドラインと役割分担 | 厚生労働省・総務省・経済産業省が示す医療情報の安全管理に関するガイドラインを踏まえて設計しています。どこまでを貴院が担い、どこからをMedSyncが担うかは、導入する環境ごとに整理します。 |
| 保存の場所 | 録音や文字起こし、作成した記録、登録した院内資料は、国内のクラウドの施設専用の領域で保管し、通信中も保存時も暗号化します。 |
| AIの処理の場所 | 対象となるサービスでは、AIの処理まで国内で完結します。どのサービスが対象かは、導入前に個別にご案内します。外部のインターネットに接続しない閉域網の環境にも導入できます。院内ネットワーク(閉域接続)には、上位のプランで対応します。 |
| 学習への利用 | お預かりした情報は、AIモデルの学習に利用しません。入力した内容も、AIがつくった内容も、チャットの会話も、学習には使いません。 |
| ログインと操作の記録 | パスワードに加え、別の認証方法を組み合わせる多要素認証を採用しています。ログインから一定の時間が過ぎると、自動でロックします。誰が、いつ、どの処理を行ったかを記録します。操作履歴に電子的な署名を付け、履歴同士を関連付けることで、後から改ざんの有無を確認できるようにしています。操作履歴には、患者さんの氏名やAIへの問い合わせ本文を含めません。 |
| 外部への送信 | 外部の検索サービスなどを使うときは、送信の前に入力内容を検査し、患者情報が含まれていれば検索そのものを中止します。この検索を使うには、スタッフ本人の同意が必要です。 |
| 下書きの扱い | AIがつくる文章は下書きです。AIが入力情報にない内容を補わないよう設計していますが、誤った内容が生成される可能性があります。 |
※仕様は、サービス・契約の構成により異なります。
契約で決めておくことのうち、この表にない項目は、ご相談の際にお尋ねください。たとえば、保存する機器の設置場所の地域や、事業者への国外法の適用の可能性(企画管理編 7章⑥)です。情報の扱いは、情報セキュリティのページで詳しくご説明しています(MS-AIの情報セキュリティを見る)。
費用と補助金の扱いは、MS-AIのページに載せています(MS-AIの費用を見る)。
出典:MedSync「情報セキュリティ」、「MS-AI」、「院内AIチャット」、「業務自動化AI」(いずれも2026年11月13日に確認)。
記録の要約を任せられるか、ご相談ください
要約したい記録の種類(経過のまとめ、退院時や紹介のための要約など)、1か月の件数、お使いの電子カルテ、院内で決めている生成AIの利用のルールをお聞かせください。情報を保管・処理する場所と、貴院とMedSyncがそれぞれ担う範囲を、ご利用の環境に合わせてご説明します。
患者情報を含めずにご相談いただけます。1か月のトライアルで、お試しいただけます。
生成AIと安全管理ガイドラインについてよくあるご質問
氏名や患者IDを消せば、一般向けの生成AIに記録を入れてもよいですか。
消しただけで、個人情報でなくなるとは限りません。個人情報保護法は、ほかの情報と容易に照合でき、それにより特定の個人を識別できることとなるものも、個人情報に含めています(第2条第1項第1号)。病歴を含む個人情報は、要配慮個人情報です(第2条第3項)。入れてよいかは、まず院内で承認したサービスかどうかで決めます(企画管理編 8.2.3)。そのうえで、要約が院内で公表している利用目的の範囲に収まるかを見ます(注意喚起(1)①)。入れた記録が保存されるか、学習などに使われるかは、契約や利用規約で確かめます(同(1)②)。詳しくは、入力した記録の行き先の節にまとめています。
海外のサーバーで動く生成AIは、使えませんか。
安全管理ガイドラインのQ&Aが、この場合について答えています(企画管理編 Q18)。入力した医療情報が保存されないことが契約などで担保されていれば、国内法の適用を受けていないサーバーも利用できる、という答えです。保存されない場合も、学習への利用や院内の承認などは、別に確かめます。保存される場合は、保存した情報を格納する機器が、国内法の適用と執行の及ぶ範囲にあることを確実にすることとしています(企画管理編 7章⑤)。この記載については、7.1版に向けて検討を続けるとされています(2026年5月の検討会の資料)。
安全管理ガイドラインに沿っていないと、罰則はありますか。
Q&Aは、ガイドライン自体に独立した罰則はないとしています(経営管理編 Q3)。ただし、ガイドラインに反する状態は、e-文書法、個人情報保護法、医療法などの関係法令上の義務を満たしていないと評価される可能性があります。医療法による立入検査の中で、ガイドラインにもとづく指摘を受ける可能性もある、としています。
生成AIで要約することを、患者さんに説明する必要はありますか。
まず、要約に記録を使うことが、院内で公表している個人情報の利用目的の範囲に収まるかを確かめます。記録を外部の事業者に保存する場合は、あらかじめ患者さんに、安全性やリスクを含めて院内掲示などで説明し、理解を得ることとしています(企画管理編 7章⑩)。説明の方法は院内掲示に限られず、ウェブサイトや説明書なども組み合わせられます(Q&A 企画管理編 Q16・Q23)。
2026年に個人情報保護法が改正されたと聞きました。この記事の内容は変わりますか。
改正法は2026年7月17日に公布され、個人情報保護委員会が政令・規則・ガイドラインなどを整えている段階です。改正の主な規定は、2026年11月13日の時点ではまだ施行されていません。e-Gov法令検索の改正履歴では、まだ施行されていない規定の施行日は、一部が2027年1月17日、そのほかが公布から2年以内に政令で定める日です。この記事は、現行の法律と注意喚起にもとづいています。施行の後は、改正後の内容もあわせてご確認ください。
出典:e-Gov法令検索「個人情報の保護に関する法律」第2条第1項第1号・第3項と改正履歴、安全管理ガイドライン「Q&A」経営管理編 Q3(p.4)・企画管理編 Q16・Q18・Q23(p.10〜11)、「企画管理編」7章⑤⑩(p.26〜27)・8.2.3(p.32)、個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」(1)①②、同「令和8年 改正個人情報保護法について」。
この記事の出典
各節の出典欄では、文書を略称で示しています。いずれも2026年11月13日に確認しました。頁は、各資料に印刷された頁です(検討会の資料はスライドの番号)。
- 厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版」(2026年6月。本文では「安全管理ガイドライン」)のうち「概説編」(2026年6月)、「経営管理編」(2026年6月)、「企画管理編」(2026年5月)、「システム運用編」(2026年6月)
- 厚生労働省「医療情報システムの安全管理に関するガイドライン Q&A」(2026年9月)
- 厚生労働省「「医療情報システムの安全管理に関するガイドライン第7.0版」の策定について」(産情発0629第1号、2026年6月29日)
- 厚生労働省 健康・医療・介護情報利活用検討会 医療等情報利活用ワーキンググループ 第25回「資料2 医療情報システムの安全管理に関するガイドライン改定について」(2025年7月24日)、第32回「資料5 医療情報システムの安全管理に関するガイドライン改定について」(2026年5月29日)
- 総務省・経済産業省「医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン」(第2.0版、2025年3月28日改定。本文では「2省ガイドライン」)
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」(2023年6月2日)
- e-Gov法令検索「個人情報の保護に関する法律」(平成15年法律第57号)第2条・第25条
- 個人情報保護委員会「令和8年 改正個人情報保護法について」
- MedSync「情報セキュリティ」、「MS-AI」、「院内AIチャット」、「業務自動化AI」